慢雾发布DarkSword木马分析报告:公开代码被武器化,iOS加密钱包面临威胁

 设为Google首选来源
10 月 19 日,安全机构发布了一份关于 DarkSword 木马后端及 iOS 攻击链的深度威胁情报报告。报告追踪了该攻击基础设施的演进过程,并揭示了其针对加密资产用户的高度危险性。
分析,自 2026 年 3 月相关漏洞利用代码公开后,DarkSword-PROV2 于 7 月现身 GitHub,其攻击基础设施在 9 月下旬被观测到已上线运行。团队不仅追踪了其在线基础设施,还将其管理面板与公开的 GitHub 仓库进行了关联,并拆解了漏洞利用代码、投递链及攻陷后的利用能力。报告指出了该攻击框架的几个关键发现:
· 高度自动化的完整攻击流水线,集成了漏洞投递、设备与数据收集、数据窃取以及加密钱包资金归集功能。
· 广泛且深入的数据窃取能力,该工具包不仅针对钥匙串(Keychain)、文件和信息,还专门针对加密钱包数据,具备解密钱包数据和归集资金的能力。
· 尽管该工具包宣称支持 iOS 13 及更高版本,但代码分析证实,其实际有效的漏洞利用窗口集中在 iOS 18.6--18.7.2 以及 iOS 26.0--26.1 两个版本区间。
· 公开的漏洞组件已被武器化并整合进可部署的攻击框架中,这极大地降低了发起复杂 iOS 攻击的门槛。
针对此威胁,给出了明确的安全建议。用户应保持 iOS 系统更新,并避免点击不可信链接,因为仅在 Safari 浏览器中打开恶意页面就可能触发漏洞。如果设备曾访问过可疑落地页,用户应直接将助记词和私钥视为已泄露,必须使用从未访问过该页面的干净设备创建新钱包并转移资产。此外,用户还需全面检查各链上的异常交易与代币授权,并立即撤销不必要的授权(Revoke)。
本内容仅供参考,不构成任何金融、投资、法律或税务建议。文中提及的任何活动、奖励、线上活动或相关信息,不应被视为对购买、出售或交易任何加密资产的推荐、招揽或邀请。加密资产具有高波动性,存在价值损失风险。WEEX服务、产品及相关活动的可用性可能因地区而异。用户在参与前有责任确保符合当地适用法律法规。
猜你喜欢
因重仓三星与 SK 海力士,韩国最大养老基金巨亏逾 1300 亿美元
Ripple将在2026年Swell会议上讨论XRP Ledger的安全性
哈特姆·杜韦达加入Tactful AI投资者行列,支持其在人工智能解决方案上的扩展
Cardano Project Catalyst 选定 12 个项目用于 200 万 ADA 试点基金
从 0 到财富自由:一个交易员的 HYPE 空投复盘与交易哲学
BingX、YouHodler 和桑坦德的 Openbank 加入欧盟 MiCA 注册
阿联酋Nabta Health获得PVP投资,融资额达300万美元
XRP持有者现在可以从Kraken的DeFi客户中赚取费用,但有一个条件
跌幅超 97% 后,Celestia 能靠 AI 支付翻盘吗?
Meme 币为什么难破 5 万美元市值?这个市场正在榨干散户资金
QCP:AI信用风险升温,比特币或迎来区间突破
黑石集团希望将代币化基金作为传统华尔街交易的支持
新 PayPal 黑帮:10 个实习生,1000 亿美元
Variant 投资合伙人:牛市下半场,边际美元正涌向哪两大阵营?
BNB Chain 声称占据 42.6% 的代币化股票市场,超越以太坊和索拉纳
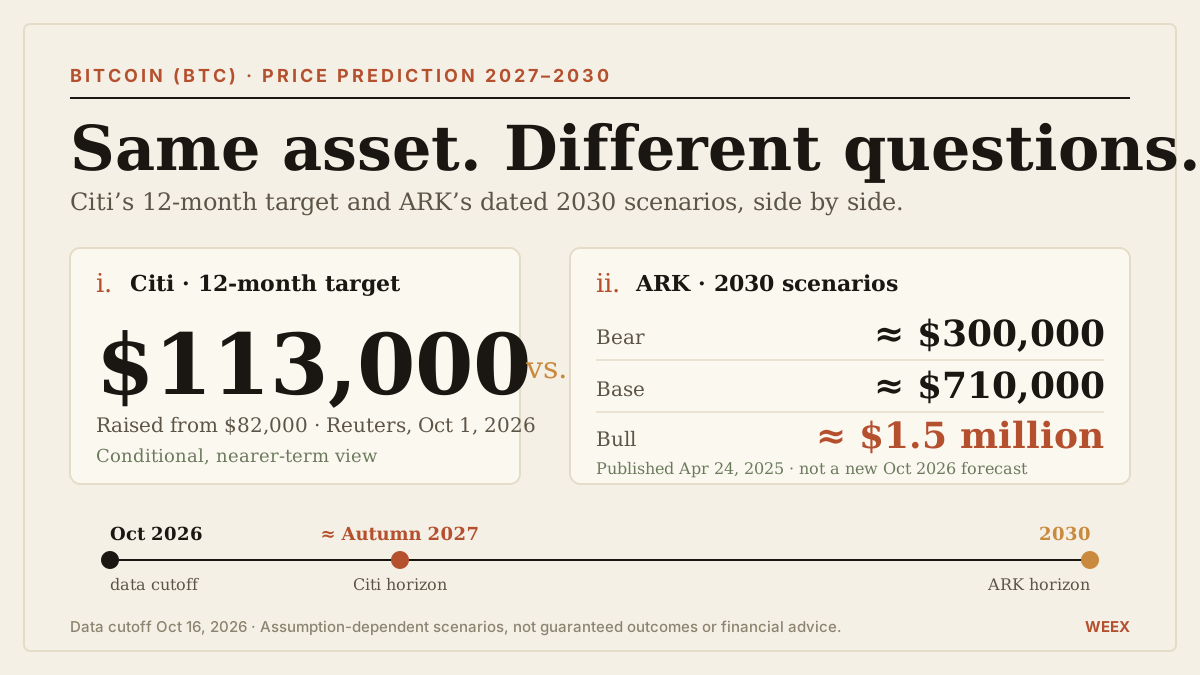
比特币(BTC)2027–2030 年价格预测:花旗113,000美元目标与凯茜·伍德的 ARK 情景预测
比特币 2027–2030 年价格预测:比较花旗的113,000美元目标与 ARK 有明确日期的情景预测、需求假设、估值计算和主要风险。
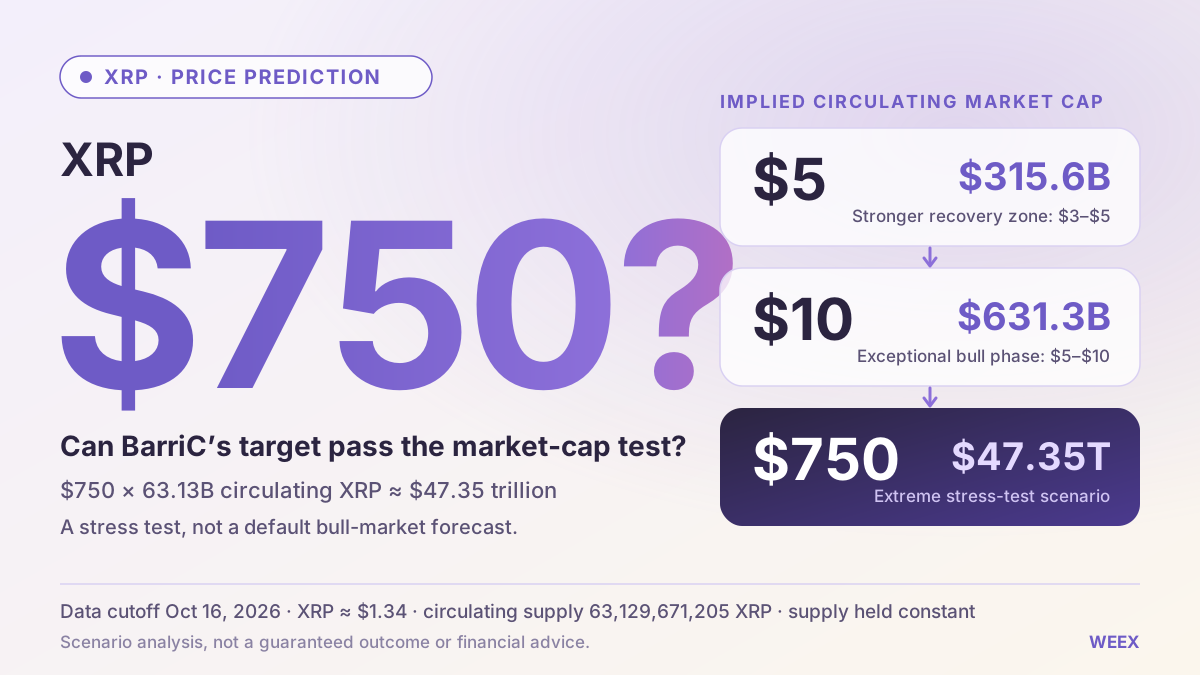
XRP (XRP)价格预测:BarriC 的750美元目标能否通过市值检验?
XRP价格预测:分析 BarriC 的750美元目标、市值计算、下一轮牛市情景、代币需求,以及哪些因素可能支撑价格回升至5美元。
马斯克称将“给美国每个孩子一股SpaceX股票”:帖子说了什么,还有哪些仍不明确
埃隆·马斯克于2026/10/19表示,明年将把自己的一股SpaceX股票送给美国每个孩子。帖子没有说明如何交付、谁符合资格或具体是哪一股。按近期SPCX价格估算,成本接近100亿美元;此事是否与特朗普账户有关,尚未得到证实。
Perp DEX 每月产生 1.25 亿美元手续费,真正被奖励的是谁?
冻结和没收加密货币:欧洲加强与犯罪网络的合作
Hedera vs Algorand:哪个网络更适合?
沙特Vrtx公司筹集360万美元以发展其综合金融技术基础设施
可编程交易到来,Hook 如何成为交易池「大脑」?
Tiger Research:韩国加密市场的第二增长曲线——RWA 与合规稳定币
波场 TRON 行业周报:滞胀或致 BTC 再测 $8 万支撑,详解构建链抽象 Web3 体验基础设施 Newton
Yuga Labs讲起TCG新故事,豪送NFT社区卡包,市场还会买账吗?
特斯拉第三季度财报将至,市场目前有何预期?
市场只给 17% 概率,经济学家却喊「五五开」:美联储 10 月加息悬念被严重低估?
中信证券:市场对Coreweave担忧过度,新云厂商短期资金缺口“仍可承接”